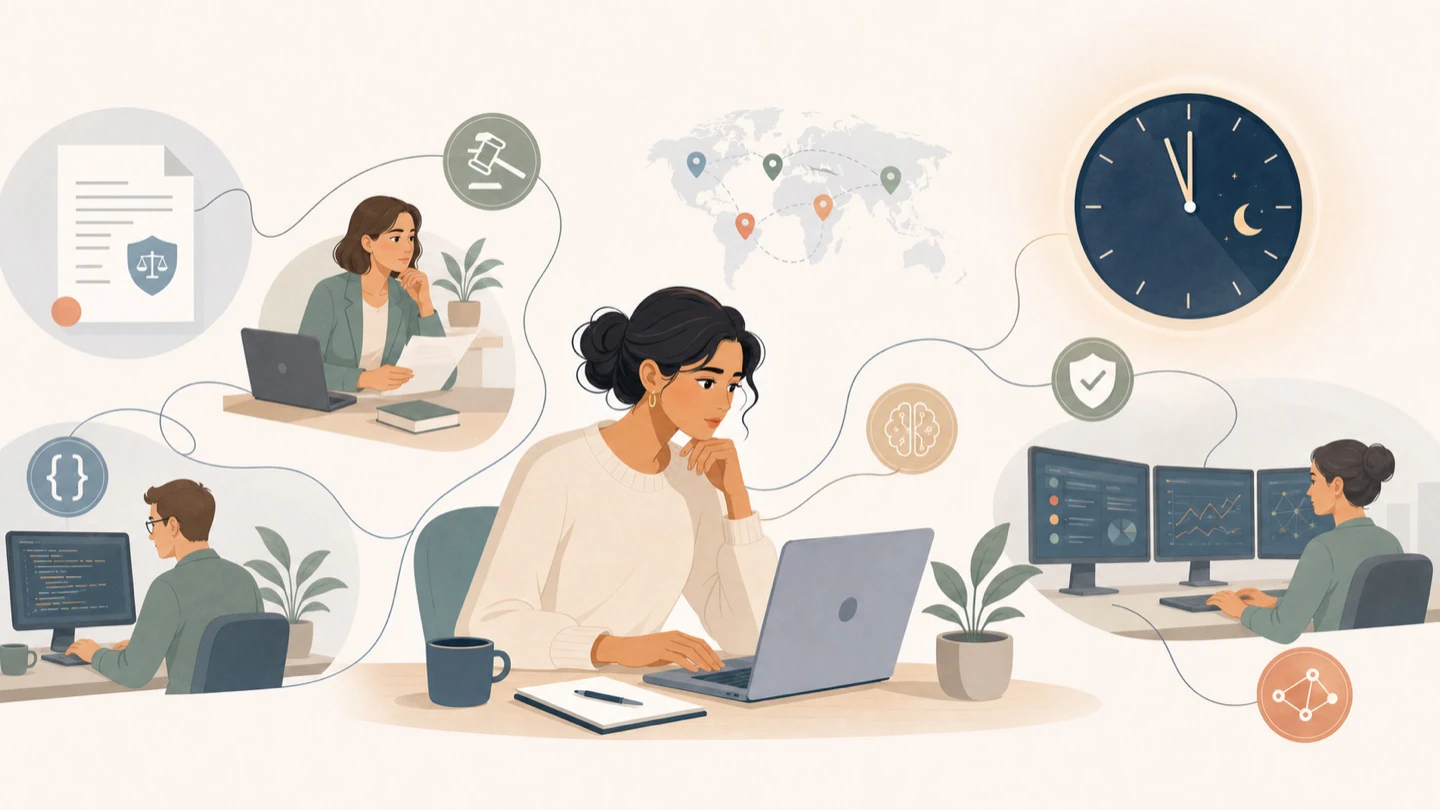
监管通知在 9 月 3 日到达。11 月 1 日起,Meridian Payments 所在的一个市场将改变报告阈值。文件长二十六页,包含一项含义不清的过渡条款,并影响欺诈运营、客户报告、软件规则、培训和审计证据。
对于这家在多个受监管市场拥有 350 名员工的公司,危险不在于错过邮件,而在于让不同团队和 AI 工具分别解释同一封邮件。
一名合规分析师把法规文件连接到 onemind 区域 Project。它作为带日期的法律来源进入,不是立即生效的规则。法规研究助手收到司法辖区、当前政策、来源层级、引用要求,以及只能提出问题和建议的严格指令。它找到三个受影响政策条目,并把过渡条款标给法律顾问。
Compliance 和 Legal 用四天解决解释。获批决策在该市场当地时间 11 月 1 日生效。onemind 创建未来生效条目。线上欺诈工具继续使用当前阈值,依赖引擎则映射所有需要改变的内容:一条工程验证规则、两个欺诈案件流程、一个培训模块、三份报告、一段支持解释和十四个本地工具包。
每个领域负责人收到不同任务。Engineering 批准代码和测试,Fraud Operations 批准新的案件步骤,Training 批准培训材料,Support 批准不含受限欺诈指标的客户安全语言。任何一个批准都不能单独激活全部变化。
到 10 月 20 日,onemind 已在 Staging 状态生成未来工具包。工程适配器为 Codex 和 CI Agent 生成测试配置;欺诈助手在非生产环境收到新决策路径和升级规则;GRC 连接器组装预计证据链。验证发现一份区域报告仍用旧货币规则处理阈值,所以工具包保持未就绪,直到负责人修正。
10 月 30 日,就绪报告显示十二个本地安装已准备好未来版本,一个待处理,另一个属于正在休假的欺诈经理,电脑无法连接。待处理用户关闭了自动配置,onemind 请求本地批准而不是强制修改。无法连接的安装成为有名称、有负责人、有解决计划的例外,没有消失在总体百分比里。
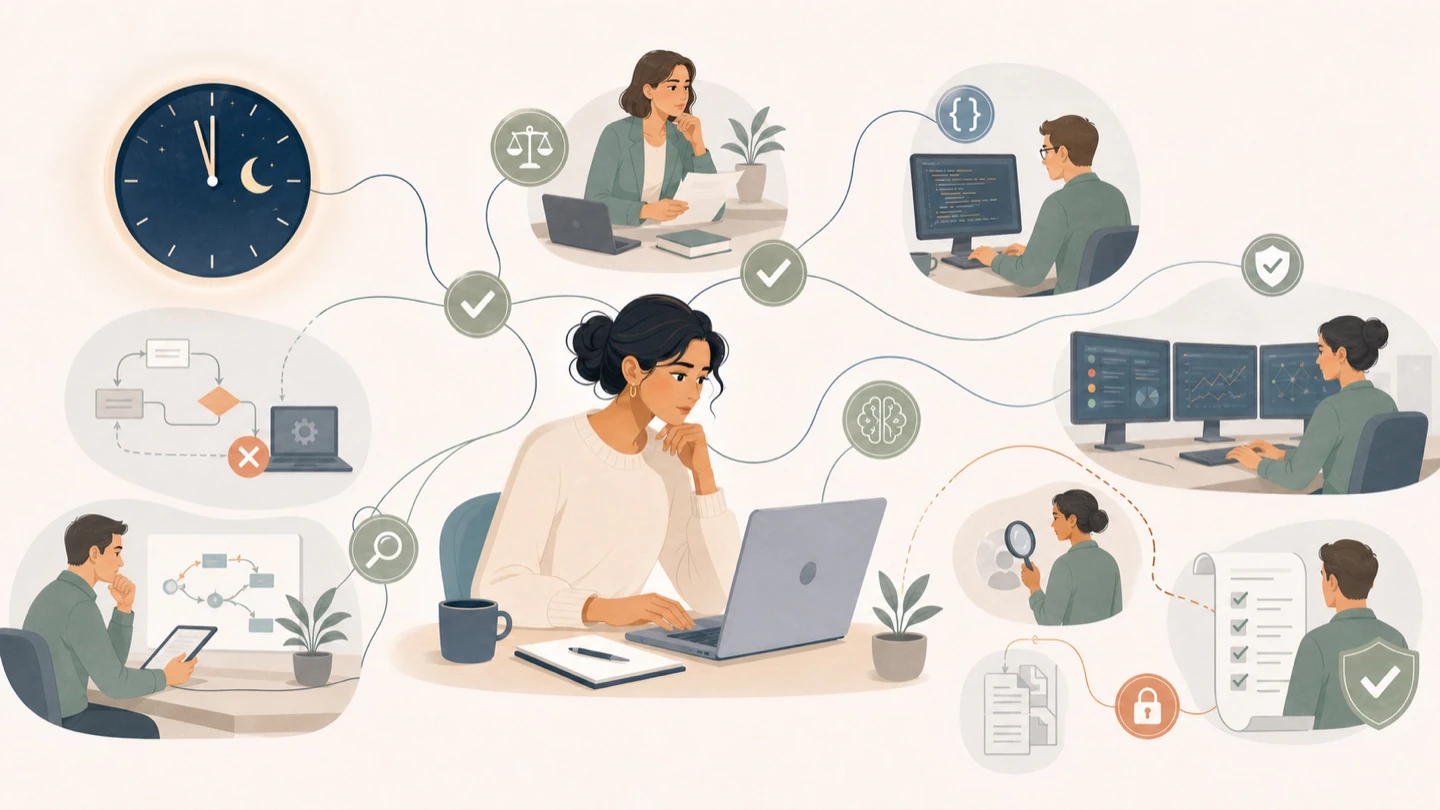
11 月 1 日午夜,服务器工作流原子激活新工具包。那台无法连接的电脑仍禁止启动受限报告流程。经理回来打开工具时,Hook 阻止旧流程,解释所需版本,并提供获批托管环境作为立即替代方案。她的通用写作助手仍能正常使用,因为限制只适用于 Fraud Project。
上午 9:10,一名运营负责人发现少见的旧案件无法通过新流程。她申请 Break-glass 访问。onemind 要求指定批准人、理由、受影响案件、两小时时限和增强日志。Compliance 批准。例外在 11:30 自动到期并进入事后评审。团队后来加入受支持的旧案件路径和回归测试。
下一次审计中,审计人员选择该阈值控制。onemind 输出从法规文件到法律解释、批准、派生条目、分阶段工具包、验证结果、本地安装状态、激活、Break-glass 事件和后续修复的完整链条。过去需要数个员工日收集截图和邮件,现在只需几小时检查和解释。
Meridian 仍为运营系统付出很高成本。映射权限、验证适配器、设计保留规则和连接第一批政策用了数月。onemind 能证明每个工具使用了哪条获批解释,却不能证明律师解释本身正确。公司有责任的人仍然承担责任。价值在于,他们的决策变成一次受控运营变化,而不是十四份略有差异的指令在组织里扩散。