監管通知在 9 月 3 日到達。11 月 1 日起,Meridian Payments 所在的一個市場將改變報告閾值。文件長二十六頁,包含一項含義不清的過渡條款,並影響欺詐運營、客户報告、軟件規則、培訓和審計證據。
對於這家在多個受監管市場擁有 350 名員工的公司,危險不在於錯過郵件,而在於讓不同團隊和 AI 工具分別解釋同一封郵件。
一名合規分析師把法規文件連接到 onemind 區域 Project。它作為帶日期的法律來源進入,不是立即生效的規則。法規研究助手收到司法轄區、當前政策、來源層級、引用要求,以及只能提出問題和建議的嚴格指令。它找到三個受影響政策條目,並把過渡條款標給法律顧問。
Compliance 和 Legal 用四天解決解釋。獲批決策在該市場當地時間 11 月 1 日生效。onemind 創建未來生效條目。線上欺詐工具繼續使用當前閾值,依賴引擎則映射所有需要改變的內容:一條工程驗證規則、兩個欺詐案件流程、一個培訓模塊、三份報告、一段支持解釋和十四個本地工具包。
每個領域負責人收到不同任務。Engineering 批准代碼和測試,Fraud Operations 批准新的案件步驟,Training 批准培訓材料,Support 批准不含受限欺詐指標的客户安全語言。任何一個批准都不能單獨激活全部變化。
到 10 月 20 日,onemind 已在 Staging 狀態生成未來工具包。工程適配器為 Codex 和 CI Agent 生成測試配置;欺詐助手在非生產環境收到新決策路徑和升級規則;GRC 連接器組裝預計證據鏈。驗證發現一份區域報告仍用舊貨幣規則處理閾值,所以工具包保持未就緒,直到負責人修正。
10 月 30 日,就緒報告顯示十二個本地安裝已準備好未來版本,一個待處理,另一個屬於正在休假的欺詐經理,電腦無法連接。待處理用户關閉了自動配置,onemind 請求本地批准而不是強制修改。無法連接的安裝成為有名稱、有負責人、有解決計劃的例外,沒有消失在總體百分比裏。
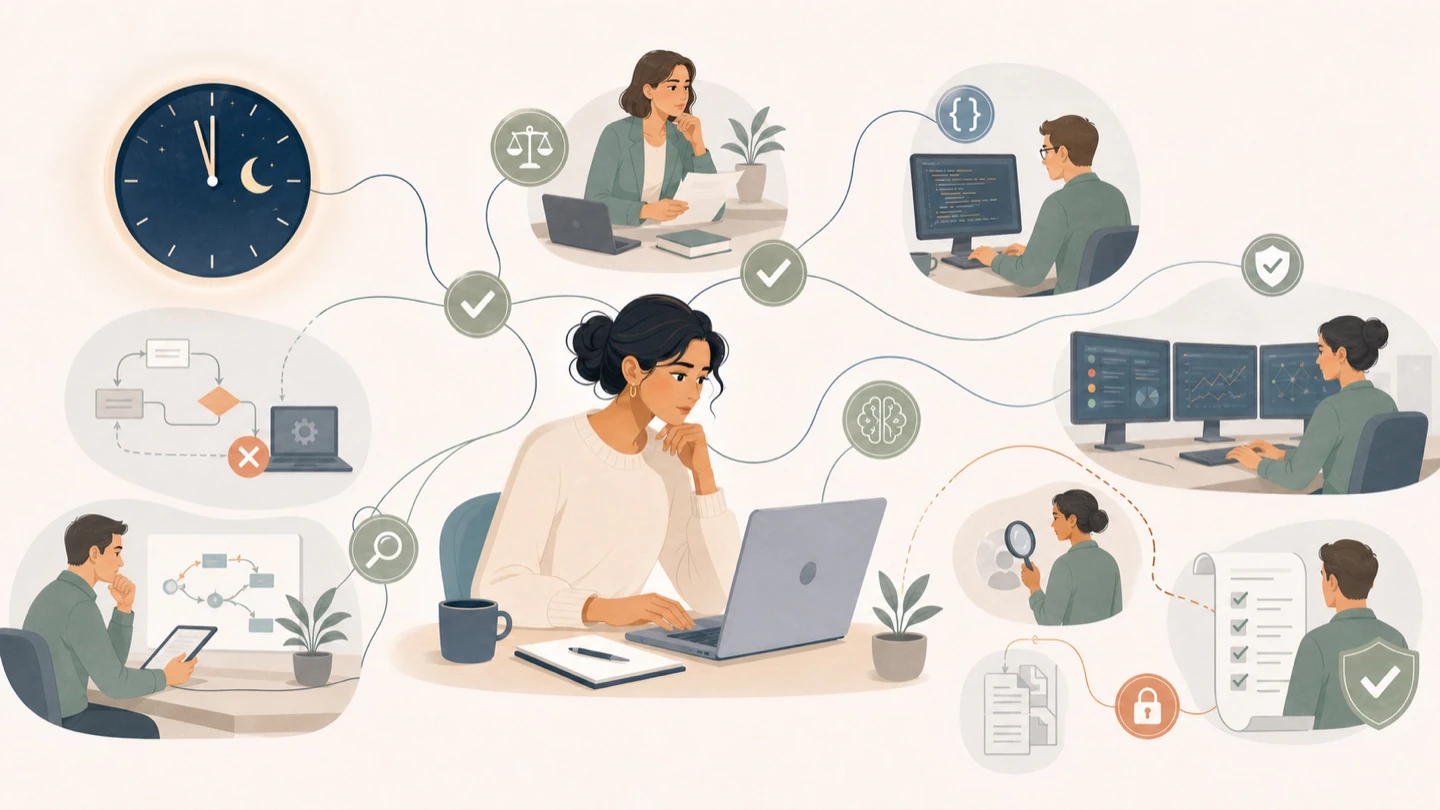
11 月 1 日午夜,服務器工作流原子激活新工具包。那台無法連接的電腦仍禁止啓動受限報告流程。經理回來打開工具時,Hook 阻止舊流程,解釋所需版本,並提供獲批託管環境作為立即替代方案。她的通用寫作助手仍能正常使用,因為限制只適用於 Fraud Project。
上午 9:10,一名運營負責人發現少見的舊案件無法通過新流程。她申請 Break-glass 訪問。onemind 要求指定批准人、理由、受影響案件、兩小時時限和增強日誌。Compliance 批准。例外在 11:30 自動到期並進入事後評審。團隊後來加入受支持的舊案件路徑和迴歸測試。
下一次審計中,審計人員選擇該閾值控制。onemind 輸出從法規文件到法律解釋、批准、派生條目、分階段工具包、驗證結果、本地安裝狀態、激活、Break-glass 事件和後續修復的完整鏈條。過去需要數個員工日收集截圖和郵件,現在只需幾小時檢查和解釋。
Meridian 仍為運營系統付出很高成本。映射權限、驗證適配器、設計保留規則和連接第一批政策用了數月。onemind 能證明每個工具使用了哪條獲批解釋,卻不能證明律師解釋本身正確。公司有責任的人仍然承擔責任。價值在於,他們的決策變成一次受控運營變化,而不是十四份略有差異的指令在組織裏擴散。