規制通知は 9 月 3 日に届きました。メリディアン ペイメントの市場の 1 つでは、報告基準が 11 月 1 日に変更されます。この文書は 26 ページの長さで、曖昧な移行条項が含まれており、不正行為、顧客報告、ソフトウェア ルール、トレーニング、監査証拠に影響を与えました。
Meridian の規模 (複数の規制市場にまたがる 350 人の従業員) では、危険な部分は電子メールに見逃されませんでした。これにより、さまざまなチームや AI ツールがメールを個別に解釈できるようになっていました。
コンプライアンス アナリストは、出版物を onemind の地域プロジェクトに関連付けました。これは有効な規則ではなく、古い法的情報源として記載されました。規制研究助手は、管轄区域、現在の方針、情報源の階層、引用要件、および質問と提案のみを作成するようにという厳格な指示を受けました。影響を受けるポリシー項目3つを特定し、弁護士向けの移行条項を強調した。
コンプライアンスと法務部門は解釈の解決に 4 日間を費やしました。彼らの承認された決定は、市場の現地時間帯で 11 月 1 日が発効日となります。 onemind は、将来的に有効なエントリを作成しました。ライブ詐欺ツールは引き続き現在のしきい値を使用し、依存関係エンジンは、エンジニアリング検証ルール、2 つの詐欺ケース ワークフロー、トレーニング モジュール、3 つのレポート、サポートの説明、14 のローカル ツール パッケージなど、変更が必要となるすべてのものをマッピングしました。
各ドメイン所有者は異なるタスクを受け取りました。エンジニアリングが承認したコードとテスト。詐欺作戦部門は改訂された訴訟手順を承認しました。トレーニング部門は研修教材を承認しました。サポート部門は、制限された不正行為の兆候を除外した顧客向け表現を承認しました。単一の承認が変更全体を有効にすることはありませんでした。
10 月 20 日までに、onemind は将来のパッケージをステージング状態でビルドしました。エンジニアリング アダプターは、Codex と CI エージェントのテスト構成を生成しました。不正行為アシスタントは、非運用環境で新しい意思決定パスとエスカレーション ルールを受け取りました。 GRC コネクタは、予想される証拠チェーンを組み立てました。検証の結果、1 つの地域レポートが依然として古い通貨ルールを使用してしきい値を四捨五入していることが判明しました。所有者が修正するまで、パッケージは準備ができていないままでした。
10 月 30 日の準備状況レポートでは、次期バージョンに向けて現在 12 台のローカル インストールが行われ、1 台が保留中、そして 1 台の到達不能なラップトップが休暇中の詐欺マネージャーに割り当てられていることが示されました。保留中のユーザーは自動構成を無効にしていました。 onemind は変更を強制するのではなく、地元の承認を求めました。到達不能なインストールは、所有者と解決計画を伴う名前付き例外になりました。合計のパーセンテージには消えませんでした。
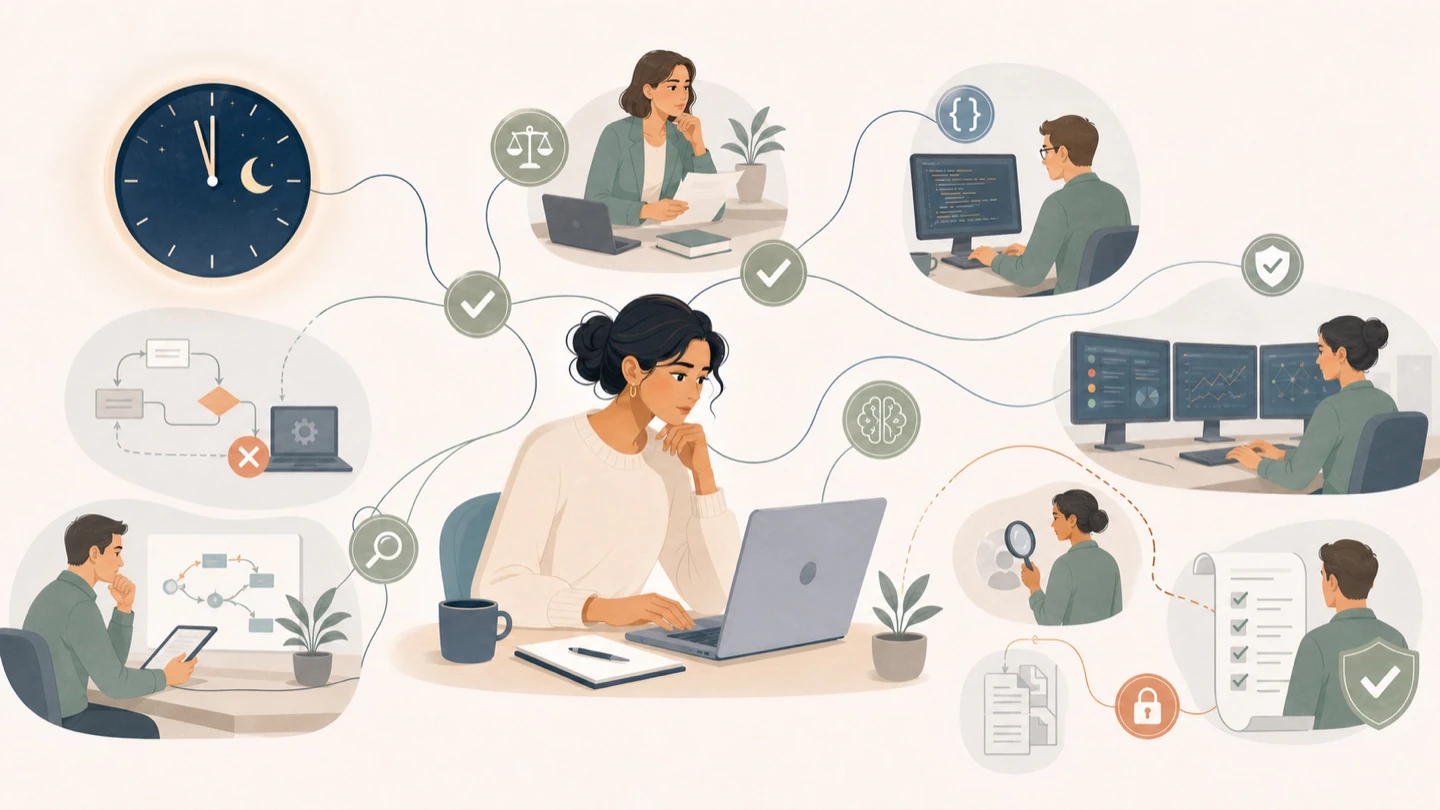
11 月 1 日の深夜、サーバー側のワークフローが新しいパッケージをアトミックにアクティブ化しました。不正行為マネージャーの到達不能なラップトップは、制限されたレポート ワークフローを開始することを禁止されたままでした。マネージャーが戻ってきてそれを開くと、フックによって古いフローがブロックされ、必要なバージョンが説明され、承認された管理環境が即時の代替として提供されました。制限は詐欺プロジェクトにのみ適用されたため、彼女の一般的な執筆アシスタントは仕事を続けました。
午前 9 時 10 分、運用リーダーは、まれなレガシー ケースが新しいワークフローを通過できないことを発見しました。彼女はガラス破りのアクセスを要求しました。 onemind では、指定された承認者、理由、影響を受けるケース、2 時間の期間、および強化されたログが必要でした。コンプライアンスはそれを承認しました。例外は 11:30 に自動的に期限切れとなり、イベント後のレビューに入りました。チームはその後、サポートされるレガシー パスと回帰テストを追加しました。
次の監査中に、レビュー担当者はしきい値コントロールを選択しました。 onemind は、規制の発行から法的解釈、承認、派生エントリ、ステージングされたパッケージ、検証結果、ローカルのインストール状態、アクティベーション、ブレークグラス イベント、およびフォローアップ修正に至るまでのチェーンを生成しました。以前は、スクリーンショットと電子メールの再構築に数スタッフ日を要していましたが、レビューと説明には数時間かかりました。
メリディアンは依然としてシステムを運用するために高い代償を払った。権限のマッピング、アダプターの検証、保持の設計、最初のポリシーの接続には数か月かかりました。 onemind は、各ツールがどの承認された解釈を使用したかを証明できます。弁護士の解釈が正しかったことを証明することはできなかった。会社の責任ある人々は引き続き責任を負いました。利点は、彼らの決定が、組織全体に広がる 14 のわずかに異なる指示ではなく、1 つの管理された業務上の変更になったことです。